
Soporte remoto sin TeamViewer: RustDesk con servidor propio
Para dar soporte remoto a los ordenadores de la oficina de IMFALU cuando algo falla uso RustDesk, un programa de escritorio remoto de código abierto, con un servidor de enlace propio en un VPS en Alemania. Desde mi Mac veo y manejo la pantalla de un PC con Windows como con TeamViewer o AnyDesk, pero los equipos se registran en mi servidor y no pago licencia por puesto.
Aquí va lo que hace cada pieza, lo que analizamos en su código y los errores que nos encontramos al montarlo.
Soporte remoto: por qué no TeamViewer
La versión gratuita de TeamViewer es solo para uso personal. Su contrato de licencia considera comercial cualquier uso en el trabajo, y la empresa se reserva medidas técnicas para detectarlo; quien da soporte a empresas necesita una licencia de pago. Con AnyDesk pasa algo parecido.
RustDesk resuelve lo mismo con otro modelo:
- El programa (cliente) es software libre con licencia AGPL-3.0 (fichero
LICENCEdel repositoriorustdesk/rustdesk). - El servidor de código abierto (
rustdesk/rustdesk-server) también es AGPL-3.0 y gratuito. - Server Pro es una edición aparte, de pago, con consola web, libreta de direcciones, registro de auditoría, control de acceso, doble factor e inicio de sesión con LDAP u OIDC. A noviembre de 2026, su web lo vende con una cuota mensual y facturación anual.
La AGPL obliga a publicar el código si modificas el programa y lo ofreces a terceros por red. Para instalarlo tal cual y usarlo no impone nada especial.
Qué hacen hbbs y hbbr
Si no configuras nada, RustDesk usa los servidores públicos del proyecto. Montar el tuyo significa poner en marcha dos programas:
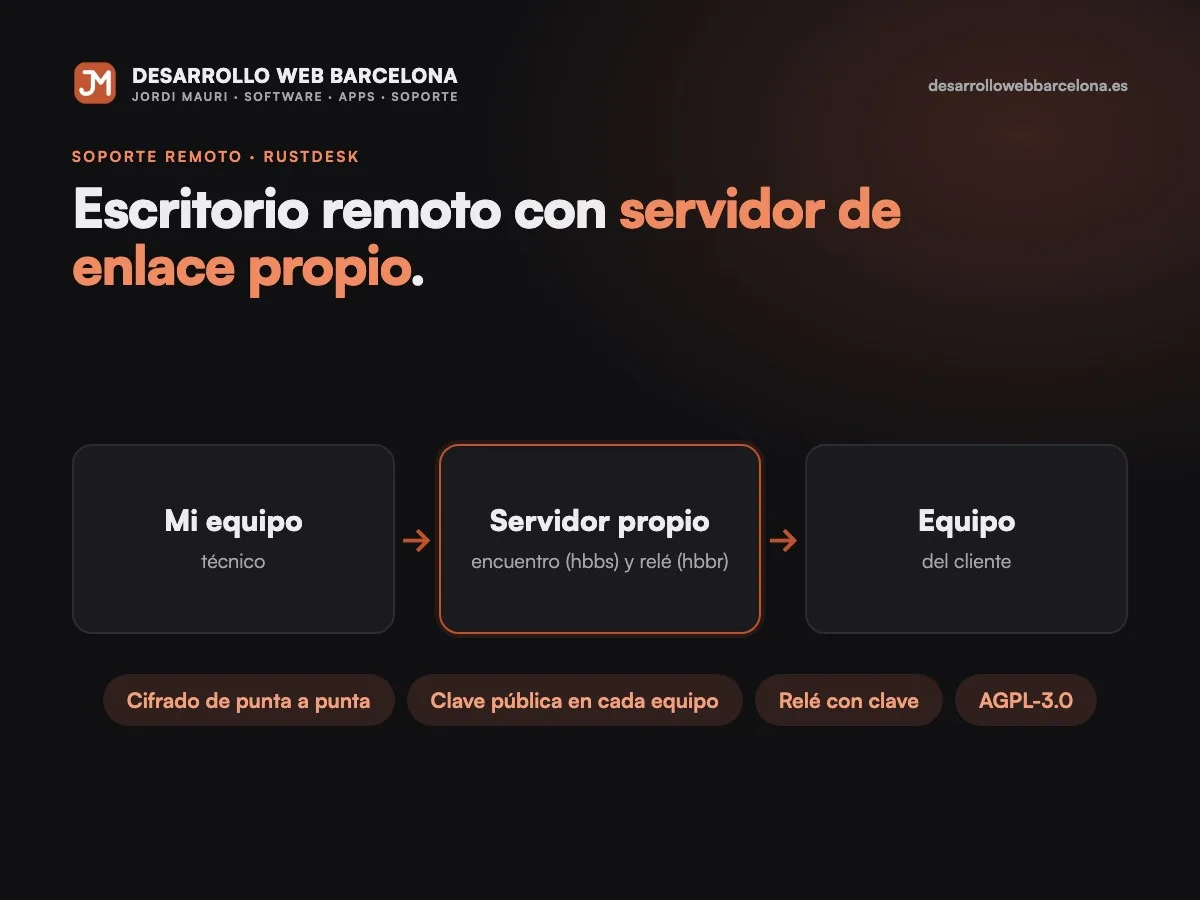
- hbbs (servidor de identificación y encuentro). Cada equipo se registra con su ID numérico. Cuando pides conectar con un ID, hbbs les dice a los dos extremos cómo encontrarse e intenta que hablen directamente atravesando el router («perforación de NAT»).
- hbbr (relé). Si la conexión directa no sale, el tráfico pasa por aquí. El relé reenvía datos que ya van cifrados entre los dos extremos.
Con servidor propio, la lista de equipos y el tráfico que va por relé se quedan en una máquina que controlas. Además puedes decidir quién lo usa.
Lo que no hace el servidor libre es llevar la cuenta de quién entró y cuándo. En su código, la base de datos SQLite de hbbs tiene una sola tabla con los equipos dados de alta (src/database.rs), pero no un historial de sesiones que puedas enseñar a un cliente. Si lo necesitas, o lo registras por tu cuenta o pasas a Server Pro, que trae registro de auditoría. En nuestro caso, las acciones quedan anotadas en la consola desde la que trabajo.
Cómo cifra, según el código
En la primera puesta en marcha, hbbs genera un par de claves Ed25519. La pública hay que copiarla en cada equipo junto con la dirección del servidor.
En el código del cliente (src/common.rs, función create_symmetric_key_msg), cada sesión genera una clave simétrica nueva y la envía sellada con cifrado de clave pública (las primitivas box y secretbox de la librería NaCl) para que solo el otro extremo pueda abrirla. La identidad de ese extremo viene firmada con la clave del servidor.
Aquí está el detalle que importa: en src/client.rs (función secure_connection) se ve que, si el cliente no puede verificar esa identidad porque no tiene la clave buena, la sesión sigue adelante pero marcada como no asegurada. Por eso la clave pública tiene que estar en todos los equipos, sin excepción.
Y un valor por defecto que conviene conocer, porque lo documenta el propio proyecto (docs/environment-variables.md de rustdesk-server): hbbr arranca sin clave, es decir, acepta a cualquier cliente aunque no traiga la clave correcta. En un servidor expuesto a internet, dale a hbbr la misma clave que a hbbs para que nadie más use tu relé.
Lo que me encontré al montarlo
En IMFALU implementamos RustDesk dentro de una consola propia que uso desde el Mac para administrar los PC de la oficina. Un botón instala RustDesk en el equipo ya apuntando a mi servidor, me devuelve su ID y abre la conexión. La contraseña de acceso desatendido se guarda cifrada en el propio PC y la puedo cambiar desde la consola.
Por el camino aparecieron estos fallos, y casi todos se repiten en cualquier instalación:
- Un equipo acabó en el servidor público. Por un parámetro de instalación equivocado, el PC ignoró mi configuración y se registró en los servidores de RustDesk; al intentar conectar salía «La ID no existe». Comprueba siempre que cada equipo aparece en tu servidor.
- La configuración en el nombre del instalador solo vale en instalaciones limpias. RustDesk permite llevar servidor y clave en el nombre del ejecutable, pero un RustDesk ya instalado conserva el servidor antiguo. Tuve que desinstalar y borrar su configuración antes.
- En el Mac manda la configuración del servicio. Cambiar la del usuario no basta si RustDesk corre como servicio.
- El cortafuegos decía que estaba abierto y no lo estaba. La herramienta de cortafuegos del servidor mostraba los puertos permitidos, pero las reglas que se aplicaban de verdad descartaban esos paquetes. Lo comprobamos capturando tráfico: las peticiones llegaban y el servidor no contestaba.
- Medir con ping engaña. Muchos servidores filtran el ping. Comprueba la conexión al puerto concreto; por culpa del ping llegué a sospechar de la operadora sin motivo.
- La misma dirección del servidor en todos los equipos. El Mac apuntaba al servidor por una red privada y los PC por la dirección pública. Al compartir mi pantalla, el Mac anunciaba un relé que los PC no podían alcanzar y la conexión nunca se emparejaba. Con la dirección pública en todos, funcionó.
- Misma oficina, misma IP pública. Si los dos extremos salen a internet por la misma IP y el router no permite conectar «hacia sí mismo», la conexión directa falla y todo va por el relé.
En el lado del Mac, además, dejé la aprobación de cada conexión con un clic y sin contraseña permanente.
La parte legal del acceso remoto
No es consejo jurídico, pero hay dos cosas que conviene tener claras.
Si el equipo es de la empresa y lo usa un trabajador, la ley de protección de datos (artículo 87 de la LOPDGDD) y el Estatuto de los Trabajadores (artículo 20.3) permiten a la empresa acceder a los dispositivos que proporciona, con unos criterios de uso establecidos y comunicados antes a la plantilla. En el diseño de la consola lo traduje en un aviso visible para el usuario en cada sesión, sin modo silencioso, y en no recoger nada de forma pasiva.
Si quien entra es un técnico externo, ese técnico es encargado del tratamiento: puede ver datos personales en pantalla y hace falta un contrato de encargo (artículo 28 del RGPD).
Cuándo conviene RustDesk con servidor propio
Conviene si das soporte a varios equipos de forma habitual, prefieres no pagar por puesto y alguien mantiene el servidor y las actualizaciones. También si quieres saber exactamente por dónde pasan las conexiones.
No conviene si solo necesitas entrar una vez al año, porque mantener un servidor no compensa. Tampoco si necesitas consola central, libreta de direcciones compartida, auditoría o inicio de sesión con la cuenta de la empresa sin desarrollar nada: eso está en Server Pro o en las herramientas comerciales. Y antes de añadir RustDesk a una oficina que heredas, inventaría qué otros programas de acceso remoto dejó instalados el proveedor anterior.
Es parte de lo que hago en mantenimiento informático. Si quieres que lo miremos para tu empresa, escríbeme desde la web.
Fuentes
- RustDesk (cliente), licencia AGPL-3.0
- RustDesk Server (hbbs y hbbr), licencia AGPL-3.0
- Documentación de autoalojamiento
- Precios de RustDesk Server Pro (consultado el 20-nov-2026)
- Contrato de licencia de TeamViewer
- Ley Orgánica 3/2018 (LOPDGDD), artículo 87
- Estatuto de los Trabajadores, artículo 20.3
- RGPD, artículo 28
Preguntas frecuentes
¿Se puede usar TeamViewer gratis para dar soporte a una empresa?
No. La versión gratuita de TeamViewer es solo para uso personal y su contrato de licencia considera comercial cualquier uso en el trabajo, así que quien da soporte a empresas necesita una licencia de pago.
¿Qué diferencia hay entre hbbs y hbbr en RustDesk?
hbbs es el servidor de identificación y encuentro: registra cada equipo con su ID e intenta que los dos extremos conecten directamente. hbbr es el relé por el que pasa el tráfico, ya cifrado, cuando la conexión directa no sale.
¿Por qué hay que copiar la clave pública del servidor en cada equipo?
Porque si el cliente no puede verificar la identidad del otro extremo, la sesión sigue adelante pero marcada como no asegurada. Además, conviene darle a hbbr la misma clave que a hbbs para que nadie más use tu relé.
Sobre cómo escribo estos artículos: preparo los contenidos con ayuda de herramientas de inteligencia artificial y después los reviso, corrijo y publico yo. La responsabilidad editorial de lo que leas aquí es mía.
¿Tienes un proyecto en mente?
Cuéntame qué necesitas y lo sacamos adelante. Respuesta rápida y sin compromiso.
Hablemos →