
Acceso sin contraseña en la empresa con Pocket ID y passkeys
En una pyme con varias herramientas internas (un panel a medida, un gestor de documentos, la wiki, el repositorio de código), cada una suele tener su usuario y su contraseña. Cuando alguien se va, hay que acordarse de darle de baja en todas. Y las contraseñas acaban repetidas o apuntadas donde no deben, que es justo lo que un acceso sin contraseña quiere evitar.
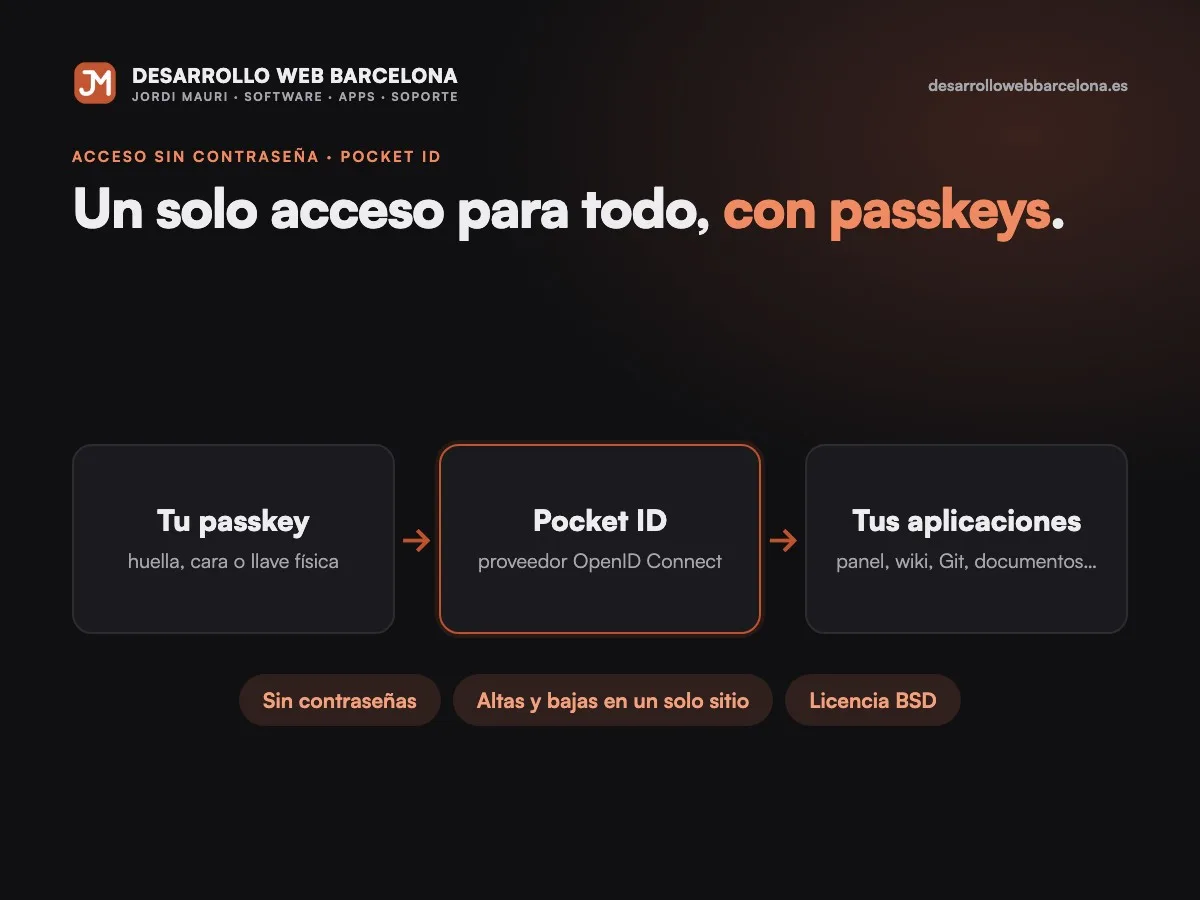
Pocket ID propone otra cosa: un único sitio donde cada persona entra con una llave de acceso (passkey) y desde el que se da acceso al resto de aplicaciones. No lo uso en ningún cliente; lo analizamos leyendo su código, en la rama principal a 20 de noviembre de 2026. Lo que cuento aquí sale de ahí.
Passkeys y OIDC, en dos párrafos
Una passkey es una pareja de claves criptográficas. La privada se queda en tu dispositivo (el móvil, el portátil o una llave física tipo YubiKey) y solo se usa después de que te identifiques con la huella, la cara o el PIN. El servidor guarda únicamente la clave pública. Además, cada passkey queda atada al dominio donde se creó, así que una web falsa con un dominio parecido no puede pedírtela. Ese es el motivo por el que se consideran resistentes al phishing. El estándar que hay debajo se llama WebAuthn.
OpenID Connect (OIDC) resuelve la otra mitad. En lugar de que cada aplicación compruebe usuarios por su cuenta, delega el inicio de sesión en un proveedor de identidad y recibe de vuelta un token firmado que dice quién eres y a qué grupos perteneces. Muchas aplicaciones autoalojadas lo admiten, como Gitea, Nextcloud, Grafana o Proxmox, y en una aplicación hecha a medida se puede integrar desde el principio.
Pocket ID es ese proveedor de identidad, con una condición fuerte: solo admite passkeys. No hay contraseña ni siquiera como alternativa.
Qué hay dentro, según su código
- Un solo binario. El servidor está escrito en Go y la interfaz en SvelteKit, compilada y metida dentro del mismo binario. El
docker-compose.ymloficial levanta un único contenedor con una carpeta de datos. - Base de datos: SQLite por defecto, o PostgreSQL si se indica una cadena de conexión.
- OIDC completo. El README dice que está certificado por la OpenID Foundation. En el código hay, entre otras cosas, flujo para dispositivos sin teclado, cierre de sesión por canal trasero e introspección de tokens.
- Grupos. Cada aplicación conectada se puede limitar a ciertos grupos de usuarios, de forma que cada persona solo vea las que le tocan.
- Directorio. Puede sincronizar usuarios y grupos desde LDAP o Active Directory y aprovisionarlos en otras aplicaciones por SCIM.
- Registro abierto desactivado por defecto. Los usuarios los da de alta un administrador, salvo que lo cambies.
- Verificación del usuario exigida por defecto al registrar una passkey: no basta con tener el dispositivo: hay que identificarse en él.
- Registro de auditoría de inicios de sesión, con retención configurable.
La licencia es BSD de 2 cláusulas: se puede usar, modificar e integrar en un producto cerrado manteniendo el aviso de copyright. No hay edición de pago. Un detalle que conviene saber: envía un latido diario a sus servidores con la versión y un identificador de instancia, y se desactiva con ANALYTICS_DISABLED=true.
Qué pasa si alguien pierde el móvil
Es la primera pregunta que hace cualquier gerente, y la respuesta depende de cómo lo prepares:
- Más de una passkey por persona. El código permite que cada usuario tenga varias. Lo sensato es registrar dos: la del móvil y otra en el portátil o en una llave física.
- Passkeys sincronizadas. Las que guardan el llavero de iCloud o el gestor de contraseñas de Google pasan al móvil nuevo al iniciar sesión con esa cuenta.
- Enlace de acceso de un solo uso. Si no queda ninguna, un administrador genera desde el panel un enlace temporal para esa persona, entra y registra una passkey nueva. También se puede mandar por correo, pero esas dos opciones de correo vienen desactivadas y necesitan un servidor SMTP configurado.
- Si el que pierde el acceso es el administrador. El binario trae un comando,
one-time-access-token, que genera el enlace desde la línea de comandos. Hace falta acceso al servidor, así que ese acceso también tiene que estar documentado y a mano.
Y el caso contrario, el robo: el administrador borra la passkey de ese dispositivo y, como el desbloqueo exige huella o PIN, el móvil robado no sirve por sí solo para entrar.
Lo que hay que saber antes de montarlo
- Solo OIDC y OAuth 2.0. En el código no hay soporte SAML. Una aplicación que solo admita SAML, o usuario y contraseña propios, se queda fuera.
- Sin alta disponibilidad todavía. En
env_config.goexiste el ajuste, pero un comentario explica que no se expone mientras el soporte se termina. Hoy es una sola instancia: si cae, nadie entra en ninguna aplicación conectada. Hay que vigilarla y tener copias, y el propio binario trae comandos de exportar e importar. - SQLite en una carpeta de red, no. Si la base está en un sistema de ficheros de red, avisa a los administradores, y para quitar el aviso hay que escribir literalmente «i accept the risks». Para algo crítico, mejor PostgreSQL o disco local.
- El dominio es para siempre. Las passkeys se atan al dominio de la URL pública. Cambiarlo después obliga a todo el mundo a registrarlas de nuevo. Necesita HTTPS desde el primer día.
- Proyecto joven. Nació en agosto de 2024, la última versión a fecha de la ficha es la v2.19.3 (15 de noviembre de 2026) y se mueve muy rápido: el 14 de noviembre de 2026 consolidó todas sus migraciones de base de datos en una sola. Hay que leer las notas de versión antes de actualizar.
Pocket ID frente a Authentik y Keycloak
Las dos alternativas autoalojadas habituales hacen más cosas, a cambio de más piezas. Lo que comprobamos en sus repositorios:
| Pocket ID | Authentik | Keycloak | |
|---|---|---|---|
| Licencia | BSD 2 cláusulas | MIT, salvo la carpeta enterprise | Apache 2.0 |
| Piezas | 1 contenedor (SQLite o PostgreSQL) | PostgreSQL, servidor y worker | Java; en producción, base de datos externa |
| Formas de entrar | Solo passkeys | Contraseña, TOTP, WebAuthn, entre otras | Contraseña, OTP, passkeys |
| Protocolos | OIDC / OAuth 2.0 | OIDC, SAML, LDAP, proxy, RADIUS, SCIM | OIDC, SAML |
Authentik encaja si necesitas SAML para algún servicio o poner un login delante de aplicaciones que no tienen ninguno. Keycloak es la opción veterana para entornos grandes con muchos flujos a medida. Para una pyme con cuatro o cinco aplicaciones que hablan OIDC, las dos me parecen más de lo necesario.
Cuándo conviene el acceso sin contraseña a una pyme
Conviene si tienes varias herramientas internas autoalojadas o aplicaciones propias que admiten OIDC, quieres un solo punto para dar altas y bajas, y la plantilla tiene móvil propio o puedes darle una llave física. También si vas a encargar una aplicación a medida: conectarla a un proveedor OIDC desde el principio cuesta poco y te ahorra gestionar contraseñas dentro de ella.
No conviene si tu empresa ya vive en Microsoft 365 o Google Workspace (ya tienes proveedor de identidad), si necesitas SAML, si no puedes permitirte que un único servidor caído deje a todos fuera, o si parte del equipo no tiene ningún dispositivo con el que guardar una passkey.
Si estás pensando en una herramienta interna y quieres que el acceso sea así desde el primer día, te cuento cómo lo planteo en aplicaciones web a medida; si quieres que lo miremos para tu empresa, escríbeme desde la web.
Fuentes
Preguntas frecuentes
¿Qué es una passkey?
Es una pareja de claves criptográficas: la privada se queda en tu dispositivo y solo se usa después de identificarte con la huella, la cara o el PIN, y el servidor guarda únicamente la pública. Como queda atada al dominio donde se creó, una web falsa con un dominio parecido no puede pedírtela.
¿Qué pasa si un empleado pierde el móvil con su passkey?
Si tenía otra passkey registrada, o sincronizada en iCloud o en el gestor de contraseñas de Google, sigue entrando con ella. Si no, un administrador genera desde el panel un enlace de acceso de un solo uso para registrar una nueva, y borra la del dispositivo perdido.
¿Pocket ID sirve para aplicaciones que solo admiten SAML?
No. En su código solo hay OIDC y OAuth 2.0, así que una aplicación que solo admita SAML se queda fuera; para ese caso encaja mejor Authentik o Keycloak.
Sobre cómo escribo estos artículos: preparo los contenidos con ayuda de herramientas de inteligencia artificial y después los reviso, corrijo y publico yo. La responsabilidad editorial de lo que leas aquí es mía.
¿Tienes un proyecto en mente?
Cuéntame qué necesitas y lo sacamos adelante. Respuesta rápida y sin compromiso.
Hablemos →