
Copias de seguridad 3-2-1: los fallos que más veo
Cuando revisamos las copias de seguridad de una empresa, pocas veces nos encontramos con que no haya ninguna. Lo habitual es que existan, que el aviso de cada mañana diga que todo va bien y que, al tirar del hilo, falte justo lo que más importa. Empiezo por esos fallos porque explican mejor que cualquier definición por qué la regla 3-2-1 se queda corta si nadie comprueba lo que hace.
Los fallos que se repiten al revisar copias de seguridad
Ninguno es exótico: todos los hemos visto al revisar copias reales, y todos tienen en común que el sistema de copias cree que funciona.
- El resumen dice OK porque el error ocurre antes de contar. El script nocturno suma aciertos y errores al final. Si una copia falla en un paso anterior (no conecta, no encuentra la carpeta, se queda sin permisos), nunca llega al contador y el resumen sigue diciendo «0 errores» semana tras semana.
- La segunda copia, parada sin que nadie lo vea. La réplica a un segundo aparato deja de funcionar, o se reescribe su script y se quedan fuera carpetas. Como el chequeo solo mira la primera copia, el aviso diario sigue en verde.
- La lista de qué copiar, escrita a mano. Las bases de datos o carpetas a copiar están en una lista fija. Llega una aplicación nueva, nadie la añade y pasa semanas sin ninguna copia.
- Una copia perfecta de la base equivocada. La aplicación se migró a una base nueva, pero la copia sigue volcando la antigua. El volcado es correcto, sale en verde cada noche y no sirve para nada. Se descubre comprobando a qué base apunta la aplicación en marcha; el script de copias no lo delata.
- El disco espejo tomado por copia. Dos discos en espejo (RAID 1) dentro de la misma caja protegen de que muera un disco. No protegen de un borrado, de un cifrado ni de que falle la caja. Y si el segundo disco muere sin que nadie mire los avisos, el espejo deja de existir.
- El disco de copias lleno. Cuando el destino se llena, fallan todas las copias a la vez. Si además se da el primer fallo de esta lista, ni siquiera llega el aviso.
- La copia del portátil que nunca terminó. Se configura la copia completa del equipo, la primera pasada tarda horas, el portátil se cierra antes de acabar y nadie vuelve a mirar. Meses después, la única copia de un certificado o de una carpeta de trabajo es la del propio portátil.
La lección común: un «todo OK» solo prueba lo que el chequeo mira.
La regla 3-2-1 y su versión 3-2-1-1-0
La formulación clásica, tal como la recoge la agencia de ciberseguridad de Estados Unidos (CISA):
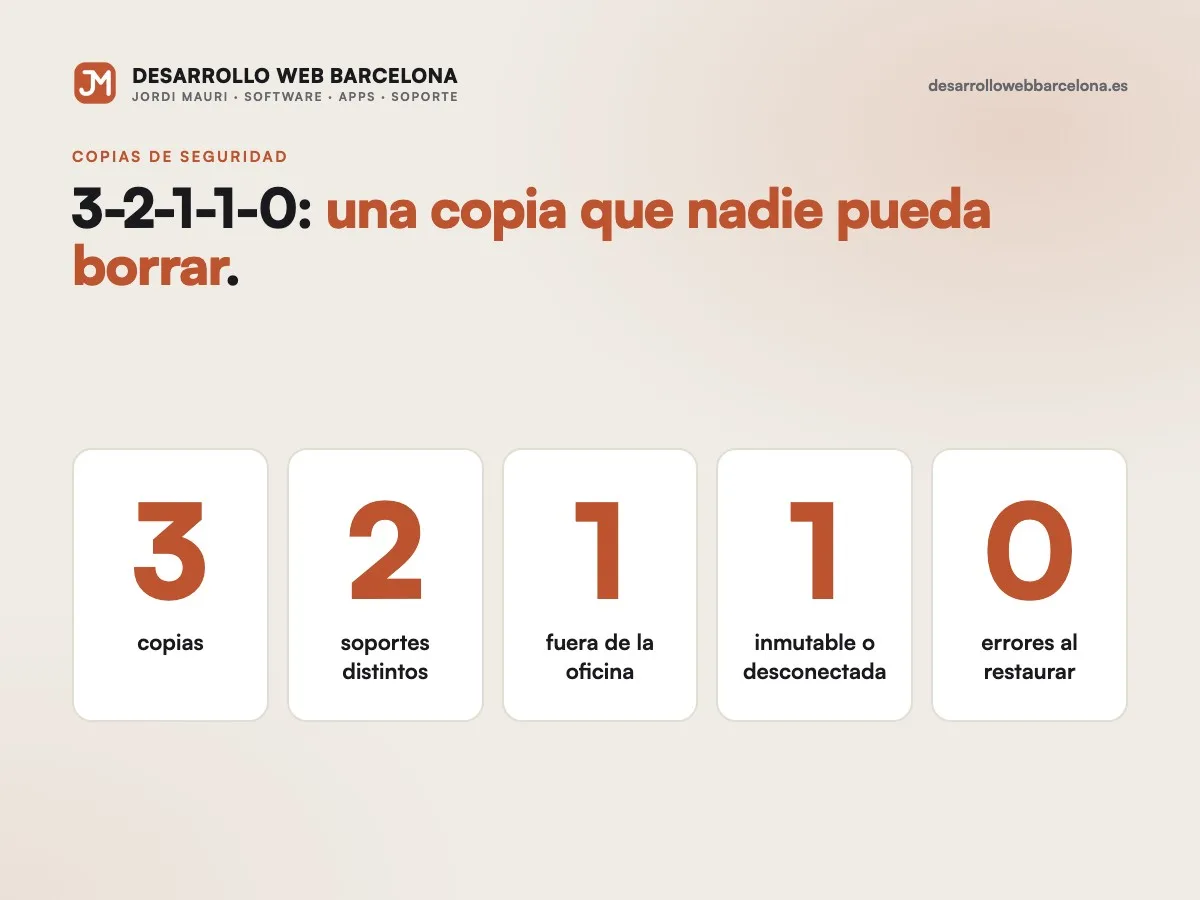
- 3 copias de cada fichero importante: el original y dos copias.
- 2 tipos de soporte distintos, para que un mismo problema no se lleve las dos.
- 1 copia fuera del edificio.
Veeam, un fabricante de software de copias, la amplía a 3-2-1-1-0:
- Un 1 más: una copia inmutable (que nadie puede borrar ni sobrescribir durante un plazo) o desconectada.
- Un 0: cero errores al restaurar, comprobado con pruebas de restauración y verificación de integridad.
El 1 extra responde al ransomware, que cifra todo lo que alcanza, copias incluidas. Y el 0 es donde caen casi todos los fallos de la lista anterior: según el chequeo, las copias existían; al ir a usarlas, no servían o no estaban.
Probar restauraciones: el 0 de la regla
Una copia que nunca se ha restaurado es una suposición. Al retirar Traccar en IMFALU, por ejemplo, comprobamos la copia del histórico con una suma de comprobación en dos sitios antes de apagar nada. Lo que recomiendo:
- Restaurar de forma automática en una máquina de pruebas. Un script restaura las copias en un entorno desechable y comprueba que la base y los ficheros vuelven con contenido. Terminar sin error demuestra poco.
- Contar de verdad. En PostgreSQL, la estadística de filas de una tabla (
reltuples) vale -1 mientras la tabla no se ha analizado, según su propia documentación. Si la prueba mira esa estadística, una tabla restaurada vacía y una llena dan lo mismo. Hay que contar filas con una consulta. - Misma versión o superior. La documentación de
pg_dumpavisa de que no está garantizado que un volcado se pueda cargar en un servidor de una versión mayor más antigua. La máquina de pruebas tiene que ir al día o la prueba deja de pasar por motivos que no tienen que ver con la copia. - Comprobar la pieza que importa. En un certificado digital, que el fichero «se abra» no demuestra nada. Lo que vale es comprobar que la clave privada corresponde al certificado. En una web, que la página carga con sus imágenes. En una contabilidad, que el programa abre la empresa y el último asiento es el esperado.
Un chequeo diario que no mienta
Cuatro reglas que salen directamente de los fallos de arriba:
- La lista de qué se copia se lee de la fuente real (la plataforma donde viven las bases, el panel de la aplicación), nunca de una lista escrita a mano.
- Se comprueba cada copia, también la segunda y la de fuera, con la fecha y el tamaño del último fichero.
- El chequeo deja una línea en el registro cada noche, haya fallos o no. Un registro vacío no distingue «todo bien» de «no se ejecutó».
- El espacio libre del destino forma parte del chequeo, con aviso antes de que se llene.
Ransomware: copias que el atacante no pueda tocar
Si quien cifra tus datos llega a tus copias, las cifra igual. Lo que conviene montar:
- Que la copia tire de producción, y no al revés. Siempre que se pueda, el servidor de copias se conecta al de producción y se lleva los datos. Si es producción quien escribe en las copias, quien entre en producción tiene la llave de las copias. Cuando se copia un almacenamiento en la nube, con una credencial de solo lectura.
- Nada de espejos que borran. La réplica a la segunda copia no debe usar una sincronización que borre en destino lo que desaparece en origen: si el origen se vacía, por error o por un ataque, la copia se vacía con él. Las copias antiguas se podan por fecha.
- Instantáneas inmutables en el NAS. Synology permite instantáneas inmutables desde DSM 7.2, en volúmenes Btrfs. Se activan con un periodo de protección (su documentación recomienda de 7 a 14 días) y durante ese plazo no se pueden borrar, ni tampoco la carpeta compartida que las contiene. Ojo: solo está disponible en algunos modelos, así que hay que mirar la lista de compatibilidad antes de contar con ello.
- Bloqueo de objetos en la nube. En Amazon S3, Object Lock guarda los objetos con un modelo de escritura única y lectura múltiple (WORM). En Cloudflare R2, las reglas de bucket lock impiden borrar o sobrescribir objetos durante un plazo o de forma indefinida.
- La clave de cifrado, fuera del servidor de copias. Una copia cifrada cuya clave solo vive en el mismo servidor se pierde con él.
La alternativa clásica a todo esto sigue valiendo: un disco que se conecta, recibe la copia y se guarda desconectado y fuera de la oficina.
Cuándo conviene a una pyme y cuándo no
Conviene el 3-2-1-1-0 completo si tienes datos propios en servidores (un ERP, una base de clientes, una web con pedidos) o si perder un día de trabajo te cuesta dinero. Lo mínimo: copias automáticas, una fuera de la oficina, una que no se pueda borrar y una restauración de prueba cada mes.
No hace falta montarlo todo si eres un equipo de tres personas con todo en Microsoft 365 o Google Workspace y sin servidores propios. Ahí basta con una copia de esos servicios a un proveedor distinto y un disco desconectado para lo que tengas en local. Lo que no conviene nunca es dar la copia por hecha porque «el aviso dice OK».
Si quieres que revisemos las copias de tu empresa, te cuento cómo trabajo en mantenimiento informático; escríbeme desde la web y lo miramos.
Fuentes
- CISA (antes US-CERT), guía de opciones de copia de seguridad, Paul Ruggiero, Carnegie Mellon University, 2012
- Veeam, «3-2-1 backup rule» (variante 3-2-1-1-0)
- Synology, nota de prensa de DSM 7.2 (22-may-2023), «WriteOnce shared folders and Immutable Snapshots»
- Synology Knowledge Center, Snapshot Replication > Snapshots (requisito Btrfs, periodo de protección recomendado de 7 a 14 días, no se pueden borrar durante el plazo ni la carpeta compartida que las contiene)
- Synology Knowledge Center, «What can I do to enhance the security of my Synology NAS?» («Immutable snapshots and WriteOnce are only available on specific models»)
- Amazon S3 Object Lock (modelo WORM)
- Cloudflare R2, bucket locks (impiden borrar y sobrescribir durante un plazo o de forma indefinida)
- PostgreSQL, catálogo pg_class
- PostgreSQL, pg_dump (sin garantía de cargar un volcado en una versión mayor más antigua)
Preguntas frecuentes
¿Qué es la regla 3-2-1 de copias de seguridad?
Tres copias de cada fichero importante (el original y dos copias), en dos tipos de soporte distintos y con una copia fuera del edificio. La variante 3-2-1-1-0 añade una copia inmutable o desconectada y cero errores al restaurar.
¿Un RAID 1 es una copia de seguridad?
No. Dos discos en espejo dentro de la misma caja protegen de que muera un disco, pero no de un borrado, de un cifrado ni de que falle la caja.
¿Cómo sé que mis copias de seguridad funcionan?
Restaurándolas. Lo recomendable es restaurarlas de forma automática en una máquina de pruebas y comprobar la pieza que importa, por ejemplo contando filas con una consulta, porque un «todo OK» solo prueba lo que el chequeo mira.
Sobre cómo escribo estos artículos: preparo los contenidos con ayuda de herramientas de inteligencia artificial y después los reviso, corrijo y publico yo. La responsabilidad editorial de lo que leas aquí es mía.
¿Tienes un proyecto en mente?
Cuéntame qué necesitas y lo sacamos adelante. Respuesta rápida y sin compromiso.
Hablemos →