
Firma digital con OpenSign, la alternativa libre a DocuSign
Cada vez que una pyme me pregunta cómo dejar de imprimir, firmar y escanear presupuestos, sale el mismo nombre: DocuSign. Funciona. Pero se paga por usuario y con un tope de envíos. Según su web, a noviembre de 2026 sus planes Standard y Business Pro se pagan por usuario y mes, con facturación anual, e incluyen 100 sobres por usuario y año. La alternativa que más sale después es la firma digital con OpenSign, que instalas en tu propio servidor.
OpenSign se presenta como software libre. No lo uso con ningún cliente: lo tengo en estudio y lo analizamos leyendo su código fuente (la versión 3.1.1, de noviembre de 2026), sin ejecutarlo. Esto es lo que he encontrado, y lo que conviene tener claro antes de confiarle un contrato.
Firma simple, avanzada y cualificada: lo que dice eIDAS
Antes de hablar de la herramienta hay que separar tres conceptos que el Reglamento (UE) 910/2014, conocido como eIDAS, define en su artículo 3. Esto es una explicación técnica del texto, no asesoramiento jurídico.
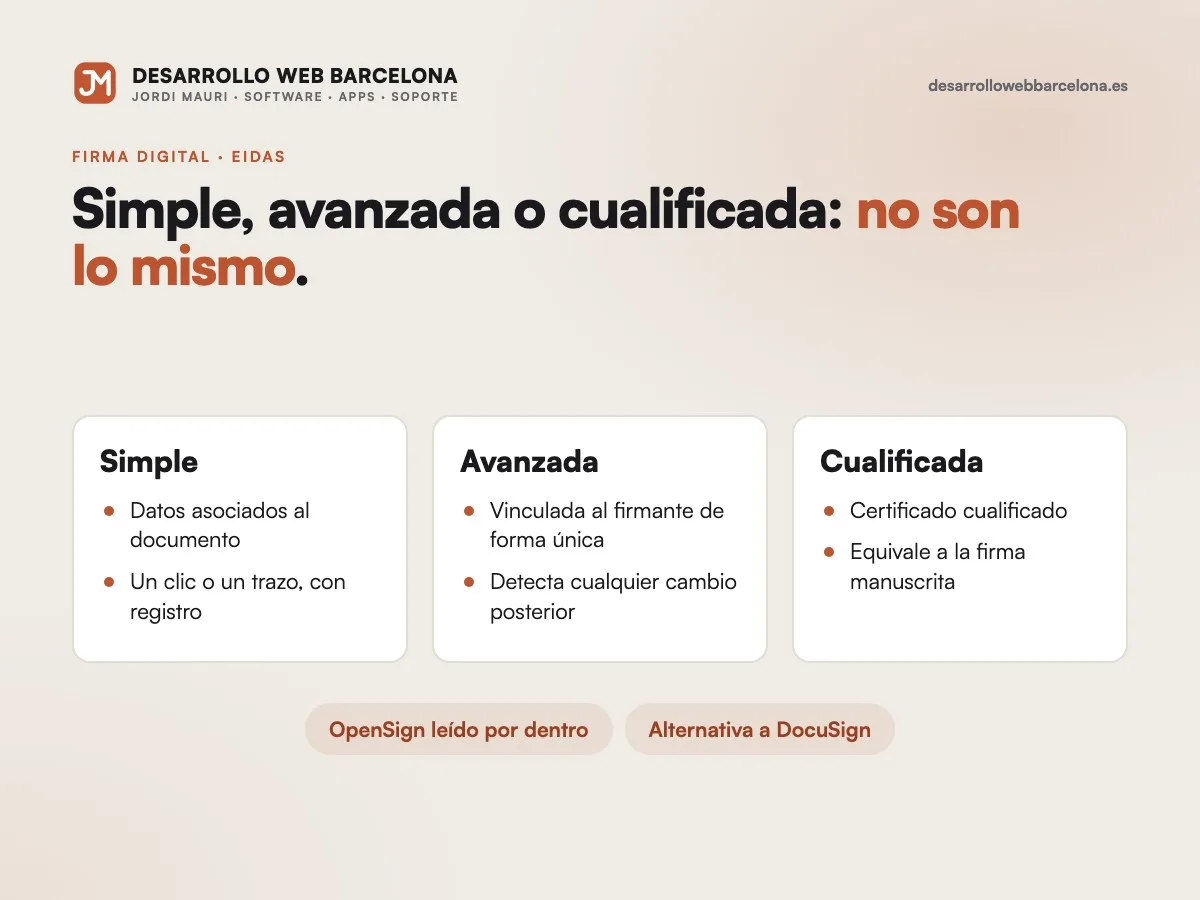
- Firma electrónica (la que se suele llamar simple): «los datos en formato electrónico anejos a otros datos electrónicos o asociados de manera lógica con ellos que utiliza el firmante para firmar». Un nombre tecleado, un garabato con el dedo o un clic en «Acepto» con registro de quién y cuándo.
- Firma electrónica avanzada: la que cumple los cuatro requisitos del artículo 26. Estar vinculada al firmante de manera única, permitir identificarle, haberse creado con datos que el firmante controla en exclusiva «con un alto nivel de confianza», y estar ligada al documento de forma que cualquier modificación posterior sea detectable.
- Firma electrónica cualificada: una avanzada creada con un dispositivo cualificado de creación de firmas y basada en un certificado cualificado, expedido por un prestador cualificado de servicios de confianza.
El artículo 25 marca la diferencia práctica. La cualificada tiene «un efecto jurídico equivalente al de una firma manuscrita». A las otras no se les puede negar efecto jurídico ni valor como prueba solo por ser electrónicas, pero no tienen esa equivalencia automática: si alguien discute la firma, entra en juego todo lo demás (la auditoría, los registros, los correos).
Hay un cuarto concepto que aparece en cuanto miras el código: el sello electrónico. Lo pone una persona jurídica para garantizar «el origen y la integridad» de un documento, sin identificar a la persona física que firma.
Cómo firma OpenSign por dentro
El servidor está hecho en Node.js sobre Parse Server, con MongoDB como base de datos y una interfaz en React. En su código, el flujo de firma es este:
- Subes un PDF (o un Word, que convierte a PDF con LibreOffice en el servidor), colocas los campos y eliges firmantes, con orden obligatorio si quieres. Ese orden lo comprueba el servidor, además de la pantalla.
- El firmante invitado recibe un código por correo para entrar (
SendMailOTPv1.js). - Cada acción se añade a un historial de auditoría dentro del documento, con la actividad, el usuario y la IP de quien la hizo (
cloud/parsefunction/pdf/PDF.js). - Cuando firma el último, el servidor estampa los datos en el PDF y lo sella con un certificado P12/PFX usando las librerías
@signpdf. El resultado lleva una firma PKCS#7 incrustada, que cualquier lector de PDF detecta si el documento se toca después. - Genera un certificado de finalización con el resumen del proceso.
El punto clave está en ese certificado: es del servidor, el mismo para todos los documentos (cada organización puede tener el suyo). La firma criptográfica identifica a la plataforma y protege la integridad del PDF. A cada firmante lo identifican su correo, el código que recibió y la IP registrada.
En términos de eIDAS, la parte de cada firmante encaja en lo que el reglamento llama firma electrónica a secas, respaldada por la auditoría, más algo con la forma de un sello del servidor. Si en un caso concreto eso alcanza el nivel de avanzada es una valoración para un jurista. Lo que sí puedo decir es que en el código hay un parámetro isQES que se salta el sellado del servidor, pero no he encontrado en el repositorio ninguna implementación de firma cualificada.
El certificado: por qué Adobe no la da por válida
La guía oficial de instalación es clara: con un certificado autofirmado, los documentos firmados «no serán reconocidos como válidos por Adobe Acrobat». Para que aparezca la marca verde hay que comprar un certificado de firma a una autoridad incluida en la AATL, la lista de confianza de Adobe.
Conviene entender qué arregla y qué no:
- Con un certificado reconocido de pago, Acrobat muestra la firma como válida y el cliente que recibe el PDF no ve avisos raros.
- El certificado sigue siendo único: no identifica criptográficamente a cada firmante.
- Estar en la lista de Adobe no convierte la firma en cualificada a efectos de eIDAS. Son listas y conceptos distintos.
Para presupuestos, hojas de encargo o autorizaciones internas, un certificado reconocido y una buena auditoría suelen bastar. Para un contrato donde la otra parte pueda negar haber firmado, conviene preguntar antes a quien lleve la parte legal.
La API y los webhooks que anuncia su web
Aquí está la sorpresa que más pesa si quieres integrarlo. La página comercial de la versión autoalojada dice que incluye «el producto completo», con equipos, SSO y «la API REST», y su documentación tiene una sección de webhooks. Comprobamos el código abierto y no aparece:
- El menú de ajustes (
apps/OpenSign/src/json/menuJson.js) define las entradas «API Token» y «Webhook». - Al montar el menú,
Sidebar.jsxsustituye los hijos de «Settings» y esas dos entradas desaparecen, de modo que nunca resultan visibles para el usuario. - No hay rutas para esas pantallas ni rutas
/v1en el servidor.
Si quieres que tu ERP o tu CRM mande documentos a firmar y se entere cuando están firmados, con la versión libre tendrás que programar contra las funciones de Parse directamente. Se puede hacer, pero es desarrollo de software a medida y hay que mantenerlo con cada actualización.
Instalarlo sin sustos
La instalación oficial es un Docker Compose con cuatro servicios: servidor, interfaz, MongoDB y Caddy, que pone el HTTPS solo. Tres cosas que cambiaría antes de usarlo en serio:
- MongoDB: el compose publica su puerto en el servidor, y la guía avisa en mayúsculas de que la configuración por defecto no activa la autenticación de MongoDB. Ese puerto no debe ser accesible desde internet, y Docker suele saltarse el cortafuegos del sistema.
- Versiones: las imágenes usan etiquetas móviles (
:main,mongo:latest). Una actualización puede cambiarte la versión de la base de datos sin avisar. Mejor fijarlas. - Copias de seguridad: los documentos firmados viven en MongoDB y en el almacenamiento de ficheros. Si se pierden, se pierde la prueba.
La licencia es AGPL-3.0: puedes usarlo y modificarlo internamente sin obligaciones, y si ofreces a terceros una versión modificada por red, tienes que darles el código de tus cambios. Hay una excepción en el fichero LICENSE: la carpeta cloud/customRoute se rige por «la licencia definida en ese directorio», y en el repositorio esa carpeta no tiene ningún fichero de licencia. Antes de tocar esa parte, se lo preguntaría al fabricante.
Cuándo conviene la firma digital con OpenSign y cuándo no
Conviene si firmas a menudo documentos de riesgo bajo o medio (presupuestos, hojas de encargo, autorizaciones, partes de trabajo), quieres los PDF en tu servidor, no necesitas integrarlo con otros programas y tienes a alguien que cuide MongoDB, las actualizaciones y las copias. El ahorro frente a una cuota por usuario crece con el tamaño del equipo.
No conviene si necesitas firma cualificada, si cada firmante debe firmar con su propio certificado, si quieres conectarlo a tu software por API sin programar, o si nadie va a mantener el servidor. En esos casos, un servicio de firma con prestador cualificado sale más barato que el disgusto.
Yo lo sigo teniendo en estudio. Si estás pensando en digitalizar las firmas de tu empresa y quieres que miremos qué nivel de firma necesitas y cómo encajarlo con tus procesos, escríbeme desde la web o echa un vistazo a cómo trabajo la automatización de procesos.
Fuentes
- Repositorio de OpenSign, rama staging, commit 6fa4c77 (10-nov-2026)
- Guía de instalación con Docker (certificado autofirmado, AATL, aviso de MongoDB)
- Página comercial de la versión autoalojada («REST API», SSO, equipos)
- Documentación de la API (sección de webhooks)
- Reglamento (UE) 910/2014 (eIDAS), artículos 3, 25 y 26, texto en castellano del DOUE
- Precios de DocuSign eSignature en euros (consultado el 20-nov-2026)
Preguntas frecuentes
¿La firma de OpenSign es una firma cualificada según eIDAS?
No. Cada firmante queda identificado por su correo, el código que recibe y la IP registrada, y el PDF lo sella un certificado del servidor. En el código hay un parámetro isQES, pero no hay ninguna implementación de firma cualificada en el repositorio.
¿Por qué Adobe Acrobat no da por válida la firma de OpenSign?
Porque la instalación usa por defecto un certificado autofirmado. Para que Acrobat la muestre como válida hay que comprar un certificado de firma a una autoridad incluida en la AATL, la lista de confianza de Adobe, y eso tampoco la convierte en cualificada.
¿La versión libre de OpenSign tiene API y webhooks?
En el código abierto no están: el menú define «API Token» y «Webhook», pero esas entradas desaparecen y el servidor no tiene rutas /v1. Para conectarlo a un ERP o un CRM hay que programar contra las funciones de Parse.
Sobre cómo escribo estos artículos: preparo los contenidos con ayuda de herramientas de inteligencia artificial y después los reviso, corrijo y publico yo. La responsabilidad editorial de lo que leas aquí es mía.
¿Tienes un proyecto en mente?
Cuéntame qué necesitas y lo sacamos adelante. Respuesta rápida y sin compromiso.
Hablemos →